
海泽通软件通过系统化配置界面、权限细分、网络安全和数据管理模块,实现业务场景的快速部署与定制化管理,结合监控报警与日志分析可有效降低故障响应时间并提升运维效率。通过模板化设置和自动化脚本可进一步节省重复工作并增强一致性。提升部署成功率。降低风险。
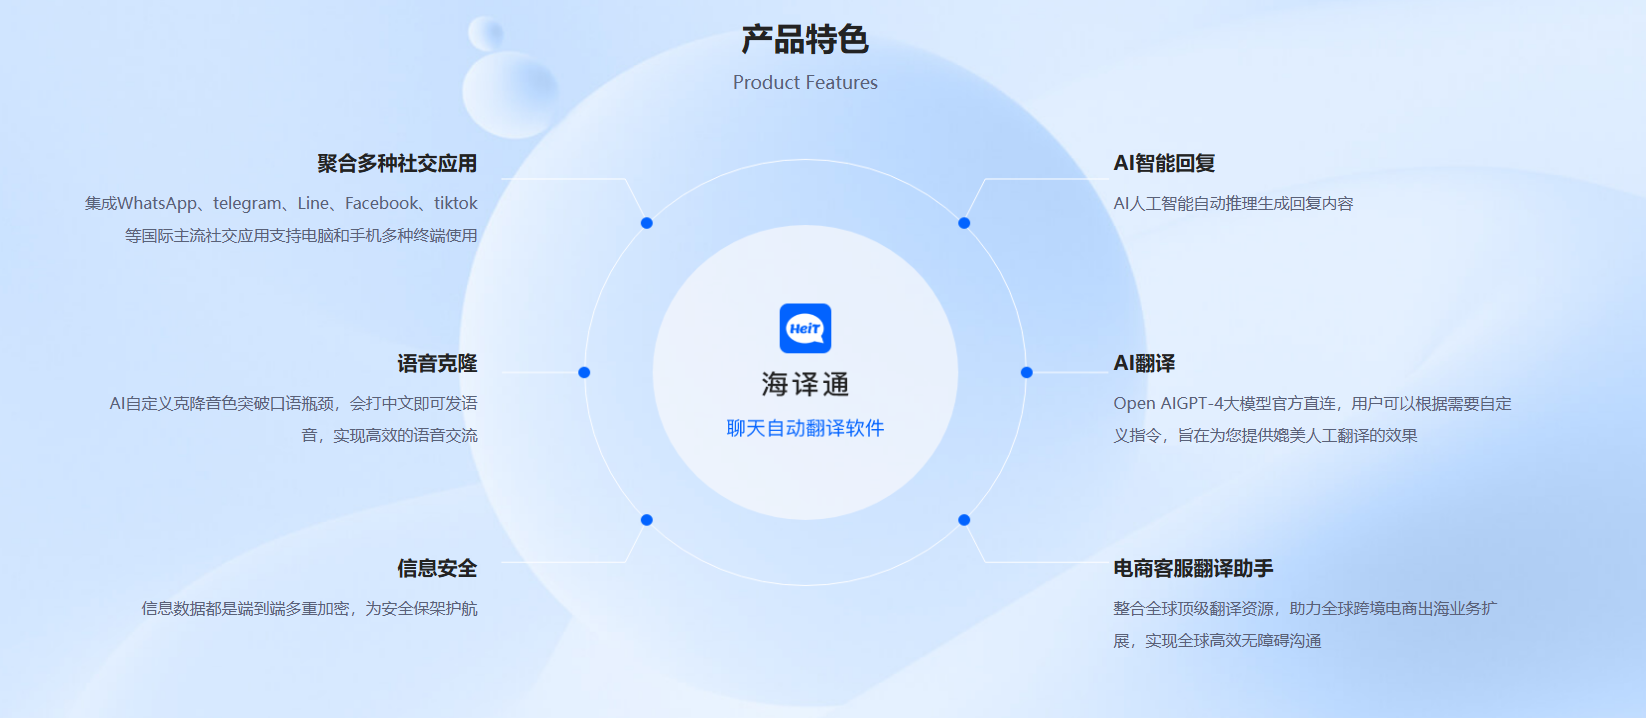
海泽通系统设置与初始化指南
初始化系统配置并设置管理员账号
- 创建管理员账户:在安装完成后立即创建具有最小必要权限的管理员账户,并设置复杂密码与账号到期策略以防止默认账户被滥用,建议启用审计以记录首次登录和重要变更操作。
- 配置基础参数:在系统配置页中填写系统名称、联系信息和支持邮箱,统一时间服务器与时区设置以保证日志时序一致,推荐同步到公司NTP服务并启用时间校验。
- 启用初始安全策略:开启默认安全策略模板并根据企业合规要求调整密码复杂度、多因素认证和会话超时设置,避免使用弱口令并记录策略变更历史便于追踪。
配置时区、语言与区域设置
- 设置系统时区:在全局设置中选择与业务所在地一致的时区并同步NTP服务器,以确保审计日志和备份时间点的一致性,避免跨时区导致的排错困难和数据不对齐问题。
- 配置系统语言:根据使用人员习惯设置默认界面语言并允许用户个人偏好覆盖,测试关键界面和提示信息在目标语言下显示正确,避免翻译不一致影响操作判断。
- 区域化日期与数值格式:调整日期、时间和货币显示格式以匹配企业需求,并在导出报表时确认格式一致,避免因格式差异导致数据解析错误或财务对账问题。
海泽通权限管理与用户配置
创建用户并分配角色与权限
- 定义角色与职责:先梳理组织内岗位职责并建立匹配的角色模板,然后按最小权限原则为每个模板分配功能权限,避免单个账户具备过多管理权限导致安全风险。
- 批量导入用户:使用CSV或LDAP同步功能批量导入用户并自动映射到相应角色,确保字段映射正确并在导入前进行小范围验证,避免数据重复或权限配置错误。
- 定期审计权限:制定权限审查周期并导出权限清单比对岗位变更记录,对长期未登录或权限异常的账户执行锁定或调整,降低潜在内控与合规风险。
配置单点登录与多因素认证
- 启用单点登录:整合公司现有的身份提供商(如SAML、OAuth或LDAP),配置回调地址与证书,并在测试环境完成端到端登录验证以保障生产切换顺利。
- 配置多因素认证:为高权限账号和关键操作强制开启多因素认证,支持短信、邮件或TOTP等方式并提供备份码策略以应对设备丢失,提高账户安全性同时兼顾可用性。
- 设置登录策略规则:配置异常登录告警、IP白名单与黑名单、以及失败次数封禁策略,结合地理位置和设备指纹判断异常并触发人工复核流程以减少误报。
海泽通网络与安全配置
配置防火墙规则与端口策略
- 制定最小开放端口:梳理应用组件间通信需求,只开放必要端口并通过安全组或防火墙限制访问源,定期扫描开放端口并与白名单对照以发现异常暴露。
- 分段网络策略:将管理网络、应用网络和数据存储网络进行逻辑隔离,利用子网和访问控制列表限制跨段访问,减少横向移动风险并提高故障隔离能力。
- 维护规则变更记录:对防火墙规则的新增、修改与删除进行审批并记录变更理由与人员信息,配合定期回溯检查确保规则并未被恶意或错误修改。
设置SSL证书与加密通信
- 部署受信任证书:为管理界面和API服务安装由受信任CA签发的证书,配置自动续期机制或采用ACME协议以避免证书过期导致服务中断或被劫持。
- 启用强加密套件:禁用已知弱加密算法和协议(如SSLv3、RC4),优先采用TLS1.2/1.3并配置强密码套件以保护传输中的敏感数据免受中间人攻击。
- 内部通信加密:对内部节点间重要数据传输启用加密通道并确保证书互信,通过密钥管理系统周期性轮换证书与密钥降低长期泄露影响。
海泽通数据管理与备份恢复
配置定时备份与存储策略
- 制定备份策略:根据业务RPO/RTO要求配置全量与增量备份频率,定义备份保留周期并选择异地或云端存储以防止单点故障导致的数据丢失风险。
- 验证备份可用性:定期执行备份恢复演练并校验备份数据完整性,确保恢复过程可重复、恢复点准确,记录演练结果并修正发现的问题与流程缺陷。
- 优化存储分层:将热数据与冷数据分层存储,合理配置备份压缩与去重策略以降低存储成本,并对敏感备份数据实施加密和访问控制。
执行灾难恢复演练与数据恢复
- 建立恢复流程:编写明确的灾难恢复文档,包含恢复步骤、负责人和通讯清单,并在定期演练中验证每一步骤的可执行性和时间消耗,确保实际可达成RTO目标。
- 分级恢复策略:根据系统重要性制定分层恢复优先级,先恢复关键业务系统再恢复次要服务,协调网络、存储与应用团队确保资源按优先顺序可用。
- 记录恢复日志:在每次恢复或演练后记录详细的操作日志、遇到的问题和解决办法,以便优化恢复流程并在真实故障中提高响应效率与成功率。
海泽通监控、日志与界面定制
启用监控告警并配置阈值
- 监控关键指标:选择CPU、内存、磁盘、网络和应用性能等关键指标进行监控,并为每类指标设置合理的阈值与分级告警,结合历史数据调整告警灵敏度。
- 配置告警通知链:将告警与通知渠道(如邮件、短信或企业IM)和值班表关联,确保告警能迅速定位到责任人并避免告警泛滥导致的疲劳性忽视。
- 建立自动化响应:在可控范围内配置自动化脚本对常见问题(如服务重启、磁盘清理)进行自愈操作,并在自动化执行后记录结果以便人工复核。
自定义界面模板与字段显示
- 定义界面模板:根据不同角色定制仪表盘和操作面板,突出与岗位相关的关键信息与快捷操作,减少无关信息干扰以提高工作效率与操作准确性。
- 配置字段可见性:为不同角色设置字段展示规则和编辑权限,确保敏感信息仅对授权人员可见并支持字段别名与格式化以便业务团队快速理解数据含义。
- 保存界面布局:允许用户保存个性化布局并提供导出导入功能,以便在团队内共享高效布局模板并在系统升级或迁移后快速恢复熟悉的工作环境。
常见问题与答案
问:海泽通如何保证配置变更的安全性与可追溯性?
答:通过启用操作审计功能记录所有配置变更详情、关联操作者与时间,同时对关键变更实施审批流程并保存变更前后快照,以便回滚与事后分析。
<p><strong>问:</strong>在多区域部署中,如何保证时间与日志的一致性?</p>
<p><strong>答:</strong>建议统一配置NTP时间源并同步所有节点时钟,日志统一采用UTC存储并在展示时根据用户时区转换,确保跨区域排障与审计的一致性。</p>

<p><strong>问:</strong>备份数据如何保护以防泄露?</p>
<p><strong>答:</strong>对备份数据在传输与存储中均启用加密,采用独立密钥存储并实施定期轮换,同时对备份访问实施严格权限控制与审计,必要时采用异地隔离存储。</p>

<p><strong>问:</strong>升级系统时如何降低业务中断风险?</p>
<p><strong>答:</strong>采用蓝绿或滚动升级策略,在演练环境先完成升级验证并准备回滚方案,安排低峰窗口升级并监控关键指标与日志以便及时回退。</p>